
販売者(Usakeyの利用者)向け
顧客ポータルを準備する
会社のアカウント(OIDC)で利用者が本人確認できるよう、OIDC接続・顧客組織・ライセンスユーザー・割当を設定します。
全体の流れ
顧客ポータルを使うと、ソフトウェアの利用者が会社のアカウント(OIDC)でサインインし、自分に割り当てられたライセンスで端末を認証できます。ライセンスキーを配布せずに、利用者ごとに利用を許可・停止できます。OIDC接続と顧客ポータルは、チームプランと大規模プランで使えます(OIDC接続はチーム1件・大規模3件まで。追加枠で増やせます)。
- 1. 顧客組織を作る利用者が所属する会社を登録します。
- 2. IdP側でUsakeyを登録する顧客のIdP(Microsoft Entra ID、Googleなど)に、Usakey用のアプリを作ってもらいます。
- 3. OIDC接続を登録するIdPの情報をUsakeyへ登録します。
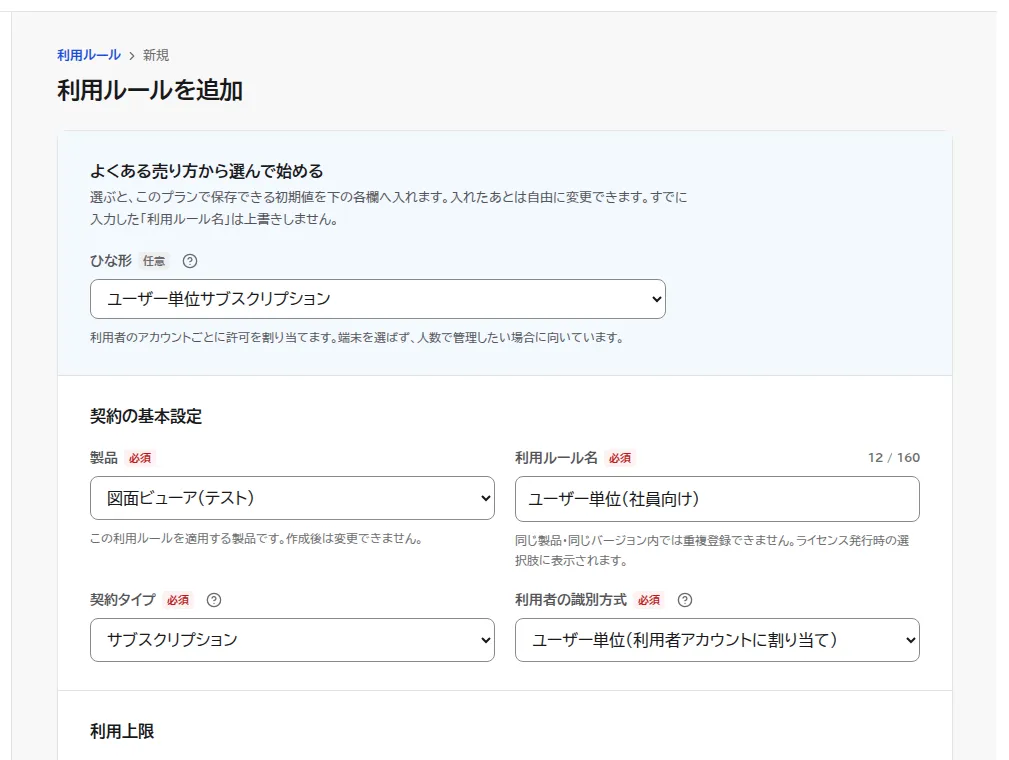
- 4. ユーザー単位のライセンスを用意する人数で管理する利用ルールと、そのライセンスを作ります。
- 5. ライセンスユーザーを登録し、割り当てる使わせる人を登録して、ライセンスを割り当てます。
- 6. 利用者へ案内するログイン用のURLと、利用者向けの手順のページを渡します。
この画面の操作はオーナーと管理者が行います。構成の選び方(顧客企業ごとに分ける、初回サインインで自動登録する、グループで割り当てる など)は、組織・OIDC・ライセンスユーザー運用ガイドで詳しく説明しています。
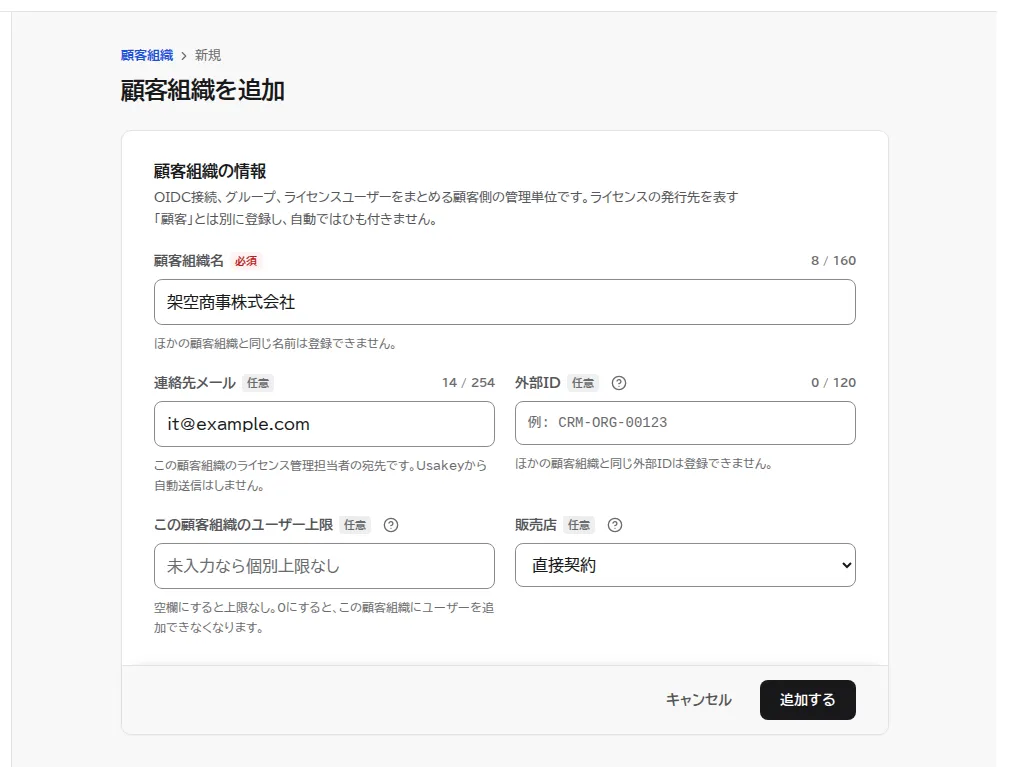
顧客組織を作る
-
手順1利用者の会社を登録する
IdP側でUsakeyを登録する
顧客のIdPの管理者に、Usakey用のアプリ(クライアント)を登録してもらいます。登録するときのリダイレクトURIは次の値で、完全に一致させます。登録が済んだら、Issuer・Client ID・Client Secretを受け取ります。
リダイレクトURI
https://usakey.jp/portal/oidc/callbackIdPごとの登録の画面は、運用ガイドの「OIDC接続を設定する」にまとめています。
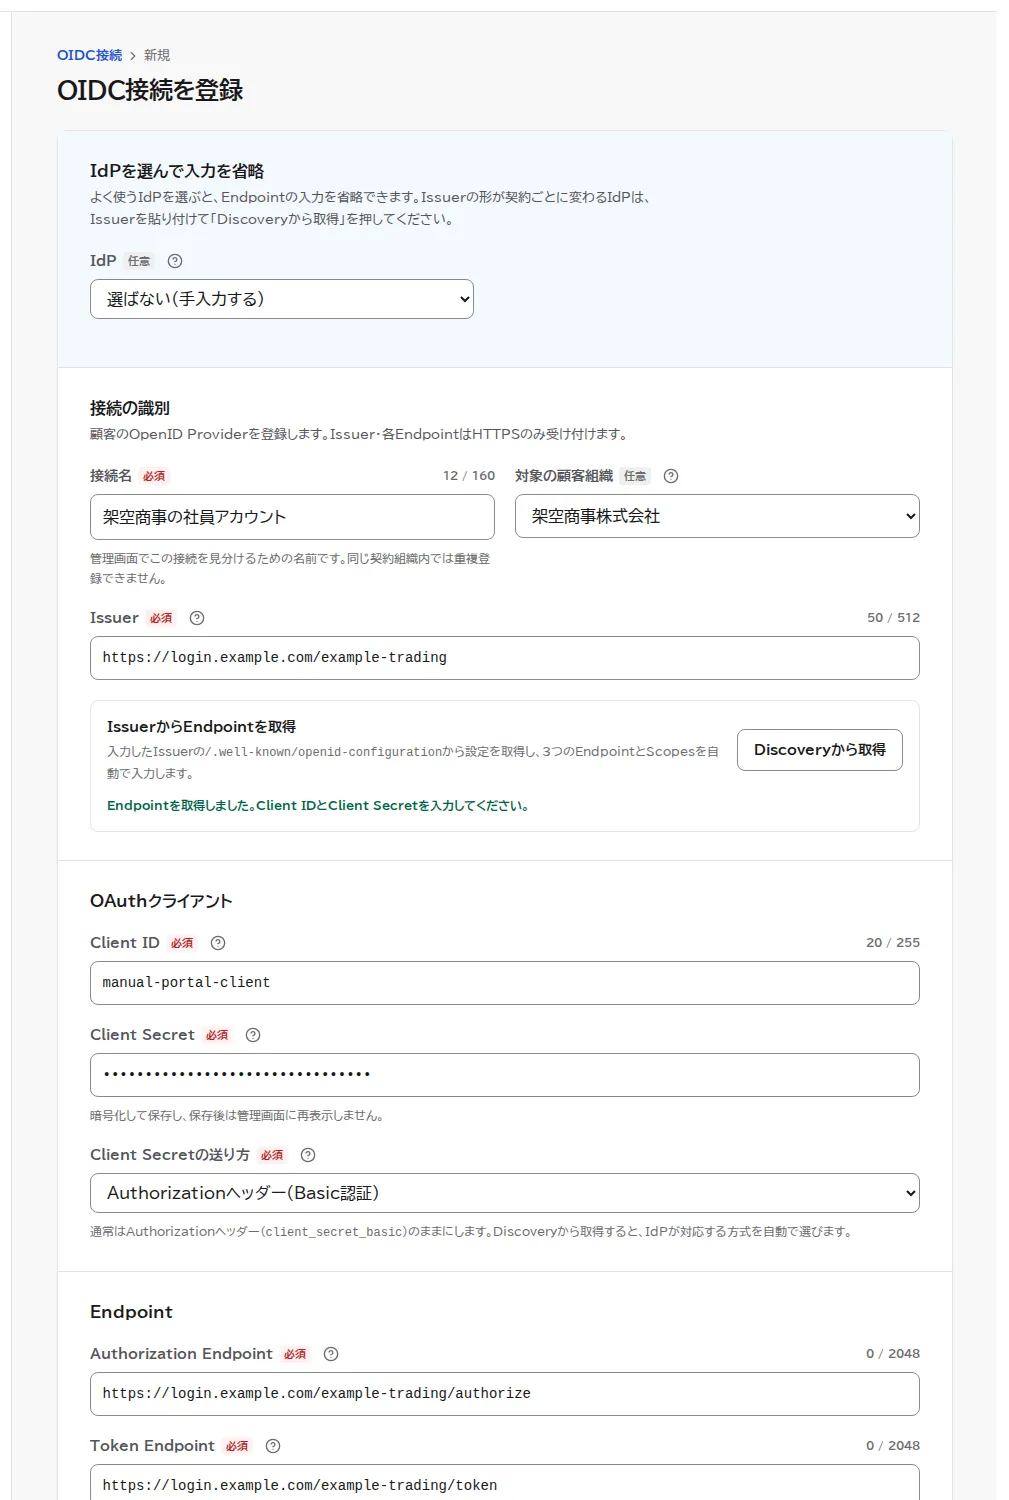
OIDC接続を登録する
-
手順2IdPの情報を入れる
-
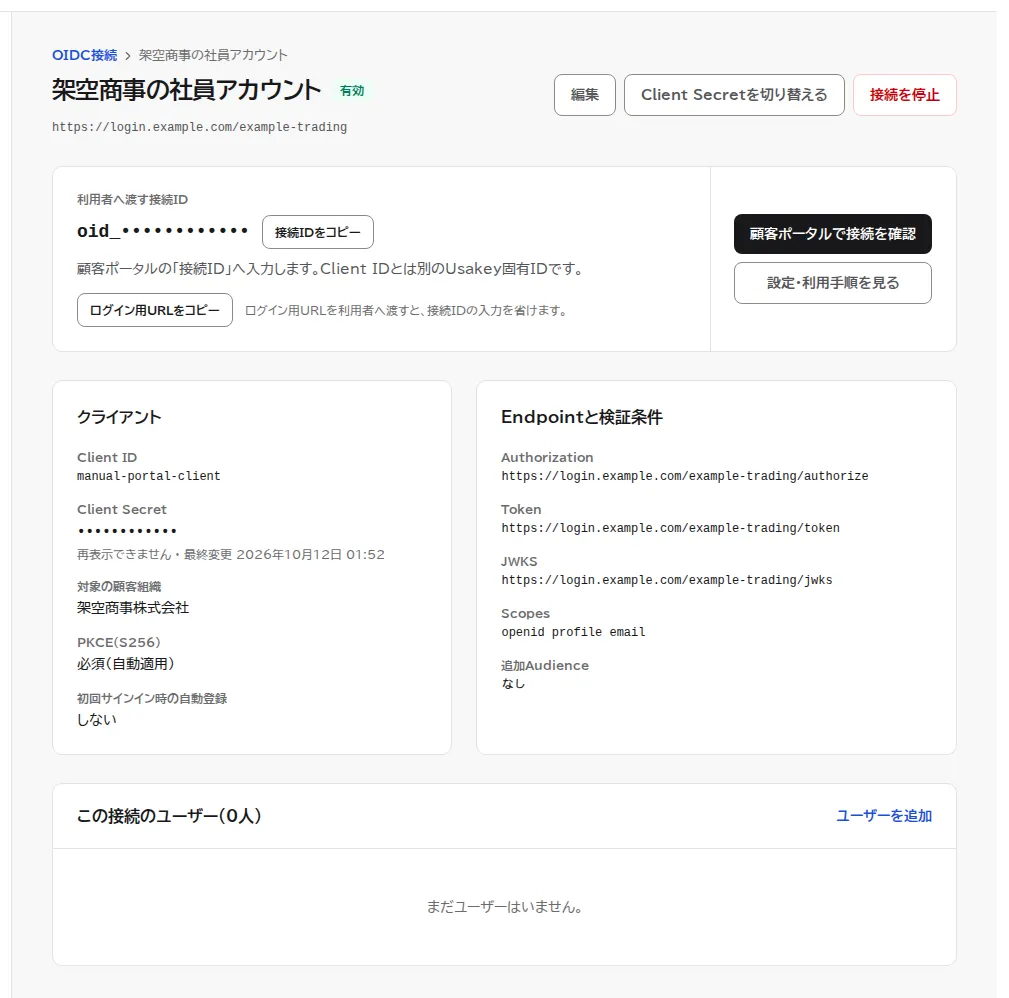
手順3利用者へ渡す接続IDを確かめる
ユーザー単位のライセンスを用意する
-
手順4ユーザー単位の利用ルールを作る
-
手順5その利用ルールでライセンスを発行する
はじめての設定と同じ手順で、いま作った利用ルールのライセンスを発行します。このライセンスが、割り当てのもとになる枠(ライセンスプール)です。発行したライセンスキーは、製品アプリの設定に入れるか、利用者へ渡します(製品アプリはこのキーと、利用者が顧客ポータルで発行する認証トークンを組み合わせて端末を認証します)。
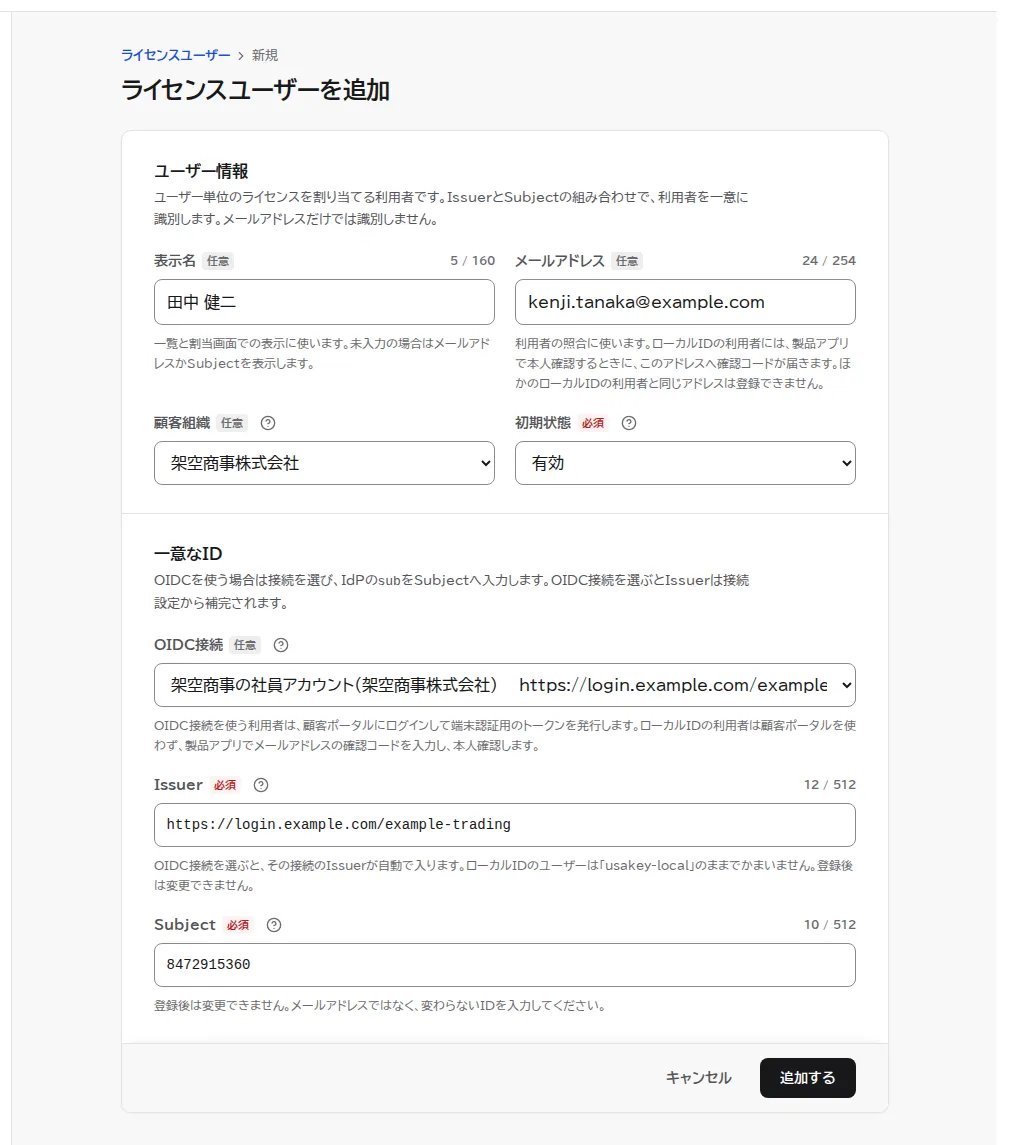
ライセンスユーザーを登録する
-
手順6使わせる人を登録する
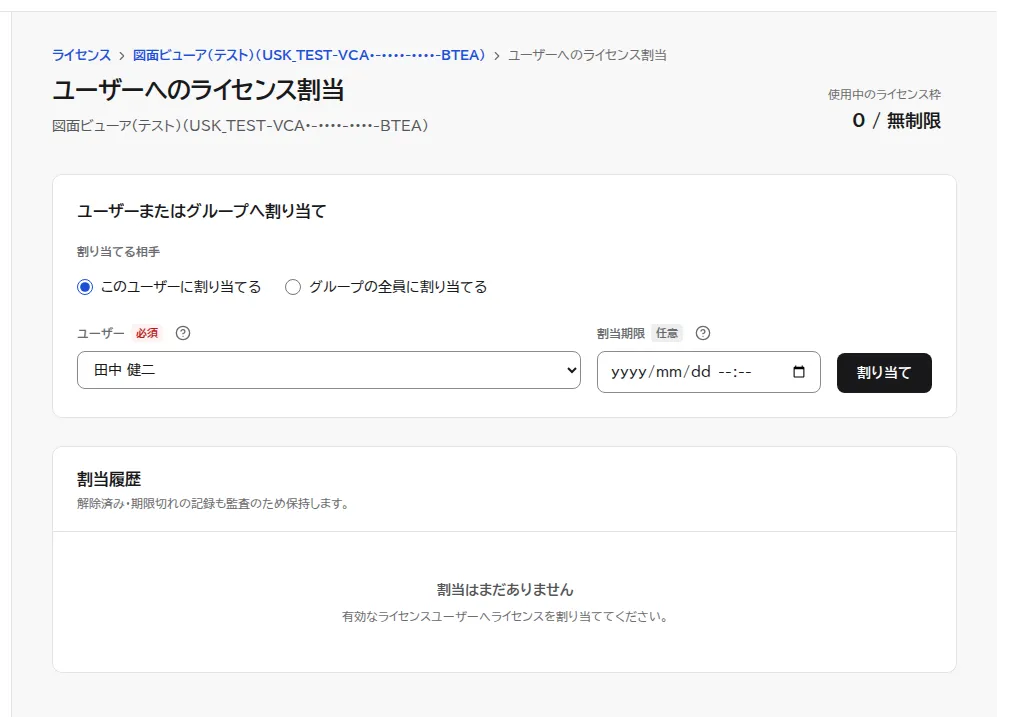
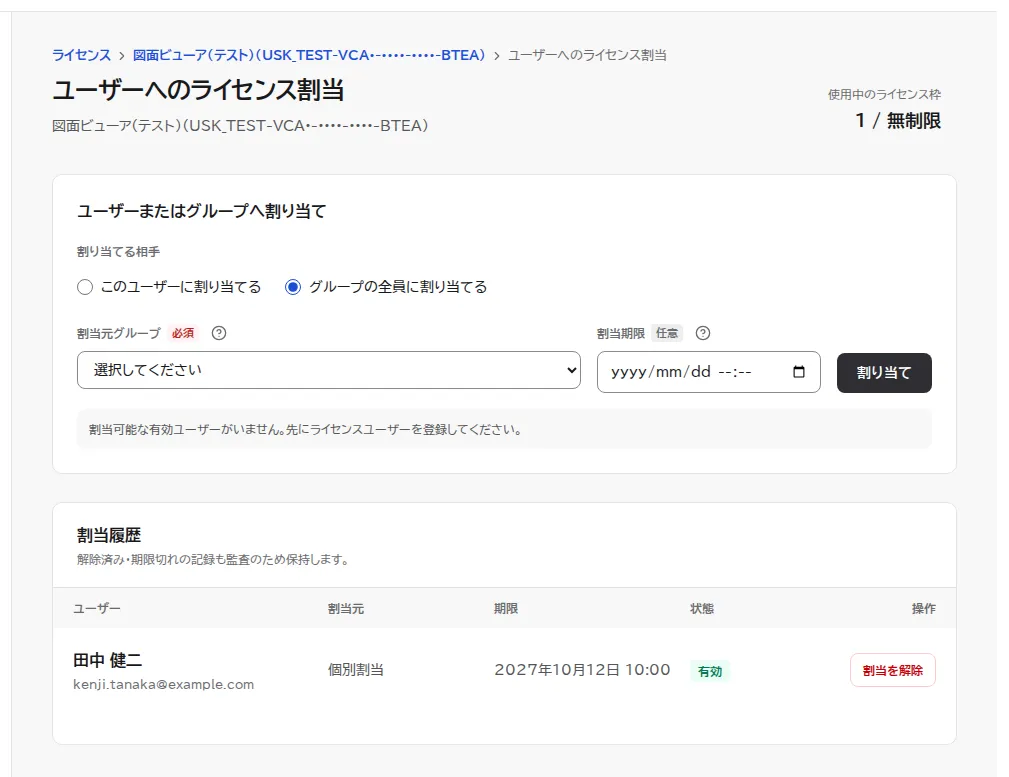
ライセンスを割り当てる
-
手順7ライセンスの割当の画面で、利用者を選ぶ
利用者へ案内する
利用者には、次の3つを渡します。利用者向けの手順のページは、提供元の名前や接続IDを書いていないので、そのままURLを渡せます。
- ログイン用のURL(OIDC接続の詳細の「ログイン用URLをコピー」で取り出したもの)
- 利用者向けの手順: https://usakey.jp/docs/manual/end-user/customer-portal
- 製品アプリがライセンスキーを求める作りなら、ライセンスキー
案内の文面の例
図面ビューアの利用を始める手順のご案内

1. 次のURLを開き、会社のアカウントでサインインしてください。
   (ここにログイン用のURL)
2. 2段階認証を設定し、「5分間有効な認証トークンを発行」を押してください。
3. 図面ビューアの認証画面に、認証トークンを貼り付けてください。

画面つきの手順: https://usakey.jp/docs/manual/end-user/customer-portal
販売店を通して売る場合
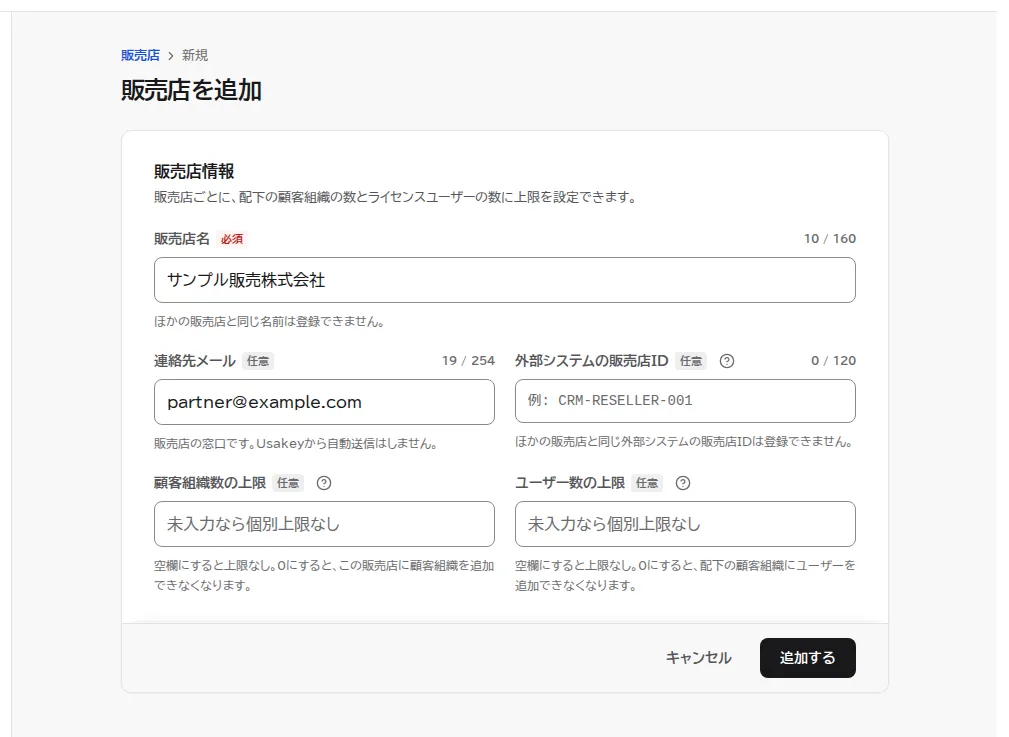
販売店(代理店)は、Usakeyにログインする画面を持ちません。販売者が販売店を登録し、その販売店が扱う顧客組織をひも付けます。販売店ごとに、ひも付けられる顧客組織の数と利用者の数に上限を付けられます。販売店は、チームプランで5件、大規模プランで25件まで登録できます(追加枠で増やせます)。
-
手順8販売店を登録する
画面はテスト環境で架空のデータを使って撮影しています。製品IDなどの識別子、ライセンスキー、認証トークンは伏せています。画面の細部は、改善に合わせて変わることがあります。