
販売者(Usakeyの利用者)向け
メールでの本人確認を準備する
ユーザー単位のライセンスで、利用者がメールアドレスに届く確認コードで本人確認できるよう、台帳と利用ルールを用意します。
仕組み
ユーザー単位のライセンスでは、利用者が製品アプリにメールアドレスを入力すると、6桁の確認コードが届きます。コードを入力して本人確認すると、端末を認証できます。会社のアカウント(OIDC)や顧客ポータルを使わずに、利用者ごとに利用を許可・停止できます。個人プラン以上で使えます。
- 確認コードは10分間有効で、5回まで入力できます。1回使うと使えなくなります。
- 利用者が2段階認証を設定している場合は、確認コードに加えて、認証アプリのコードか、パスキーで承認して表示される承認コードも求めます。
- コードが届くのは、あなたが台帳に登録したメールアドレスで、ライセンスが割り当てられている利用者だけです。登録の無いアドレスにはメールを送りませんが、製品アプリへの応答は同じで、登録の有無は分かりません。
ユーザー単位のライセンスを用意する
-
手順1ユーザー単位の利用ルールとライセンスを作る
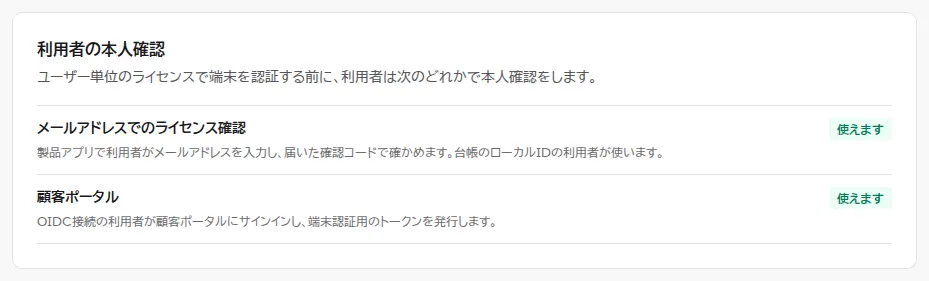
顧客ポータルのときと同じく、ユーザー単位の利用ルールを作り、そのライセンス(割り当てのもとになる枠)を発行します(顧客ポータルを準備する)。利用ルールの画面には、本人確認の方法と、いまのプランで使えるかが表示されます。
利用者を台帳に登録して割り当てる
-
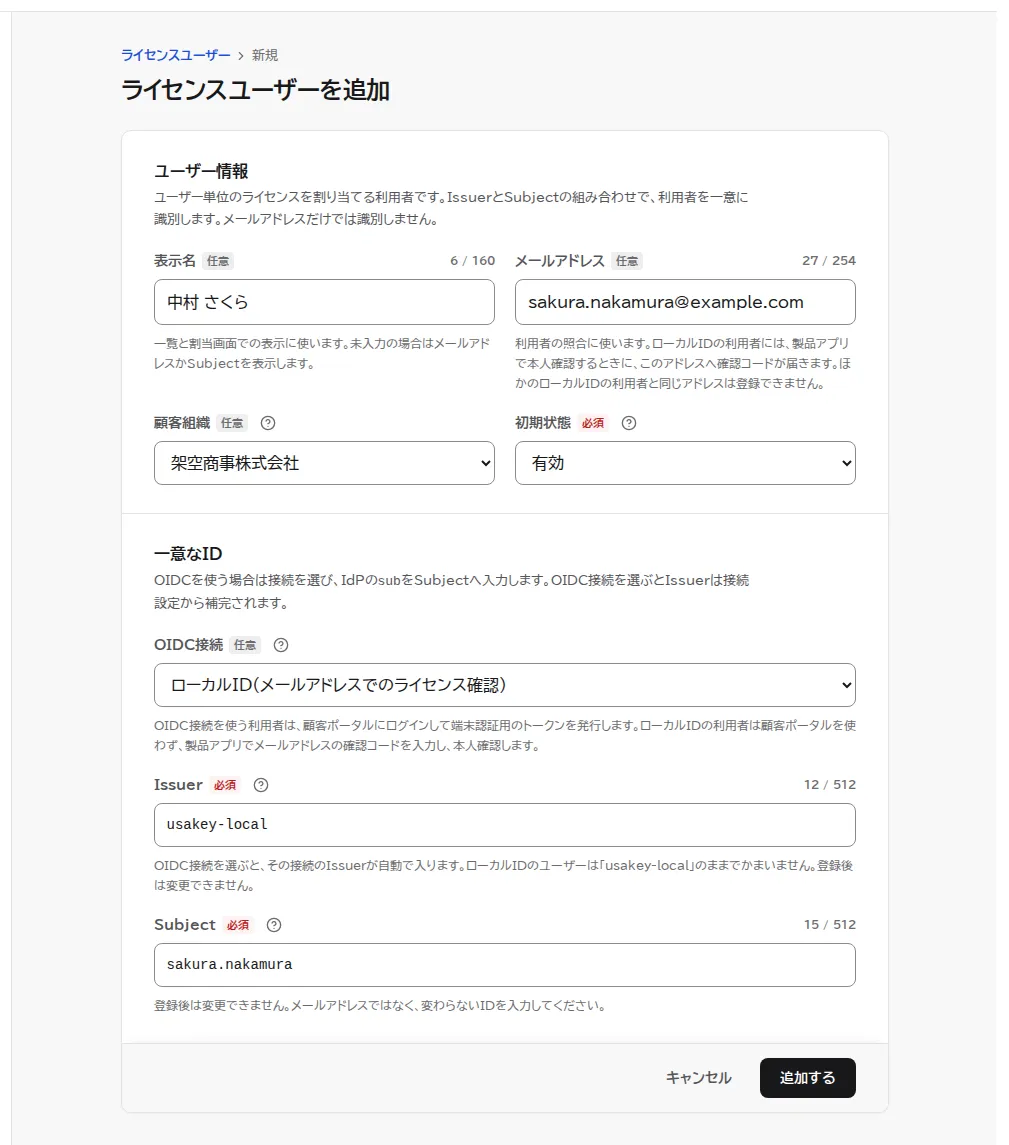
手順2メールアドレスを入れて、ライセンスユーザーを登録する
-
手順3ライセンスを割り当てる
ユーザー単位のライセンスの割当の画面で、登録した利用者に割り当てます(顧客ポータルを準備すると同じ手順です)。
使えるかを確かめる
-
手順4ライセンスユーザーの詳細で確かめる
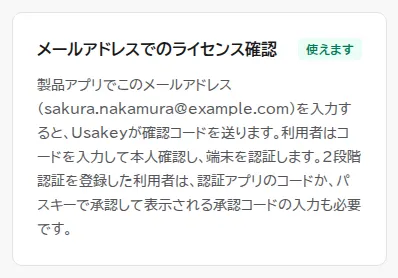
ライセンスユーザーの詳細で、メールアドレスによるライセンス確認を使えるか確認できます。使えない場合は、理由と対応方法を表示します。メールアドレスの未登録・重複、ユーザーの一時停止、プランの対象外などが原因です。
利用者に2段階認証を求めたい場合は、この画面で設定します。おすすめはパスキーで、次の流れで使います。製品アプリとSDKの変更は要りません。
- 「パスキーの登録を依頼」を押すと、利用者のメールアドレスへ登録のリンク(24時間有効・1回限り)が届きます。
- 利用者がリンクを開き、パスキーを登録します。
- 以後の確認コードのメールには、パスキーで承認するページへのリンクが付きます。
- 利用者はそのページで承認し、表示された承認コードを製品アプリの「認証アプリのコードまたはリカバリーコード」の欄に入れます。
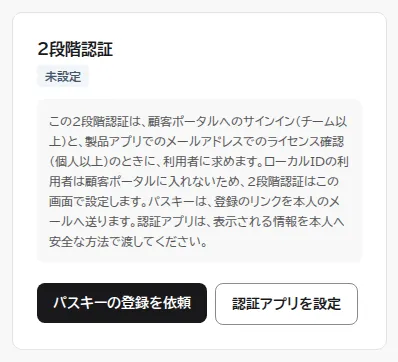
認証アプリを使う場合は、この画面で設定し、表示される情報を利用者へ安全な方法で渡します。設定した利用者には、確認コードに加えて認証アプリのコードを求めます。
製品アプリと利用者への案内
製品アプリには、メールアドレスと確認コードを入力する画面が必要です。2段階認証が必要な利用者には、認証アプリのコードまたはリカバリーコードを入力する欄も用意してください(パスキーの利用者は、この欄に承認コードを入れます)。製品アプリはUsakeyに確認コードの送信を頼み、利用者が入れたコードをUsakeyで確かめて、端末認証に使う認証トークンを受け取ります。仕様はAPIリファレンスにあります。AIアシスタントに任せる場合は、製品アプリに認証を組み込むと同じ手順で頼めます。
利用者には、次のページのURLを案内してください。 https://usakey.jp/docs/manual/end-user/email-verification
画面はテスト環境で架空のデータを使って撮影しています。製品IDなどの識別子、ライセンスキー、認証トークンは伏せています。画面の細部は、改善に合わせて変わることがあります。